
「ネットワーク構成図にない端末」が普通? OTセキュリティを難しくする工場の現実と“泥臭い”対策:可視化だけでは終わらないOT防御
工場のOTネットワークには、サポート期限切れのOSや現場導入のIoT機器、構成図にない端末など、ITの常識だけでは扱い切れない“OTあるある”が存在する。こうした制約を前提に、何を守り、誰が判断し、どう対応するのか。OTセキュリティの有識者が集い対策を語り合った。
NICを2枚刺ししたサーバ、サポート期限切れのOS、外部持ち出し用のUSBメモリ、ネットワーク構成図にない端末、現場主導で導入されたIoT機器。こうした工場現場特有のOTネットワーク環境は、OTセキュリティ担当者にとっては「あるある」だ。
これらは一般的なITセキュリティの考え方からすればなくすべきものだが、工場現場からすれば「それができれば苦労しない」という話だろう。そのため、OTセキュリティではこの前提とある程度共存しつつ、きれいごとではない防御を探る必要がある。
フォーティネットジャパン(以下、フォーティネット)は2026年9月14日、「Fortinet Secure OT Summit 2026 Meetup 東京」を開催した。同イベントでのパネルディスカッション「『OTセキュリティ 境界防御、その先へ』―AI時代に必要な『予防』と『事故対応』の両立に向けて―」では有識者が集い、技術的な対策を中心に、組織・体制にまで発展した泥臭い議論が交わされた。
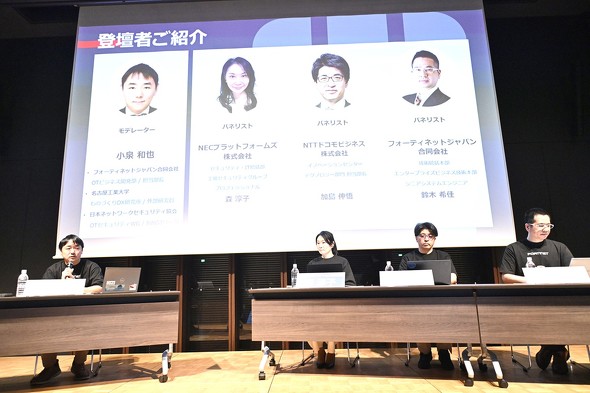 左から、モデレーターを務めたフォーティネットの小泉和也氏(OTビジネス開発部担当部長)。(以下、パネリスト)NECプラットフォームズの森淳子氏(セキュリティ・IT統括部 工場セキュリティグループ プロフェッショナル)、NTTドコモビジネスの加島伸悟氏(イノベーションセンター テクノロジー部門担当部長)、フォーティネットの鈴木希佳氏(技術統括本部 エンタープライズビジネス本部シニアシステムエンジニア)
「ネットワーク構成図にない端末」が見つかる工場 資産をどう可視化する?
小泉氏: OT環境の基本である境界型防御から先をどう進めればいいか迷う方もいるはずです。1つ目のテーマは「守る対象は何か」です。そもそも「何を守るべきか」が曖昧なままでは、どう対策すべきかも分からないでしょう。
森氏: NECプラットフォームズは2019年から工場セキュリティ対策に注力する中で、「NIST SP 800-171」をベースに「何を守りたいのか」を5つのステップで洗い出しました。
1つ目は「重要な情報」の定義です。事業軸と照らし合わせて「漏えいすれば会社の不利益になる情報や事業に関わる情報」という基準を設けました。2つ目は「基準に合致する情報の特定」、3つ目は「該当情報の一覧化」、4つ目は「情報がどこにあるのか」、5つ目は「どのようなセキュリティ対策をするか」です。
守るべき対象の洗い出し・対策は一度では終わりません。時間がたてばネットワーク構成や端末も変わるので一覧の更新が必要ですが、これらは手動のためタイムリーに更新できなかったり、作業負荷が大きかったりする悩みがあります。
また、何年かたてば「対策が十分かどうか・適切かどうか」なども見直しが生じるので、第三者のリスクアセスメントを取り入れています。ここ数年は経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」を踏まえ、重要な情報を守ることに特化した方針から「稼働や生産を止めないこと」を重視する方針に徐々に転換しています。
加島氏: 「何を守るべきか」を特定するのは難しいですが、「会社の中核事業に関連する経営資源を把握し、そこにまつわるリスクに対策を打つ」アプローチは王道です。
例えば「工場Aが止まると主力製品の出荷・生産が止まるため、ここが一番大事」といった形で「中核事業」を定め、関連する経営資源を把握します。そこから災害やサイバー攻撃といったリスクシナリオを掘り下げ、最終的に対策に結び付けます。
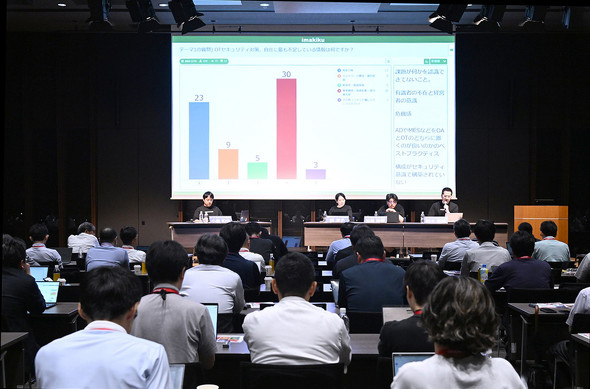 リアルタイムの参加者アンケートでは「OTセキュリティ対策、自社に最も不足している情報は何か」聞いた問いに「事業継続・操業影響・復旧優先度」や「資産台帳」に関する情報が不足しているという回答が目立った(出典:フォーティネット登壇資料)
この方法はサイバーの視点だけでは気が付かないリスクを可視化できる一方、社内のステークホルダー間の調整やコミュニケーションが非常に大変です。そのため旗振り役は「社内に知り合いが多い」方や「コミュニケーションお化け」のような方がいいでしょう。
鈴木氏: 「可視化」は目的ではなく「手段」に過ぎません。大切なのはその先で「どう対策するか」でしょう。企業の中にはこの目的がすっぽり抜け落ちているところも多くあります。
現場担当者と話すと「経営層の理解が得られない」「工場側が分かってくれない」といった理由で次のステップに進めないケースもしばしば見聞きします。この原因は「リスク」という言葉の使い方が「現場」と「経営層」の間でズレているためです。「サイバーセキュリティリスク」ではなく経営層が最優先で気にする「事業リスク」の観点で取り組みへの投資・予算を上申するといいでしょう。
「細かくセグメンテーションすればいい」は誤解? 難所は運用にあり
小泉氏: 2つ目のテーマは「OT内部をどう分け、どう検知し、どう動くか」です。OTの領域の可視化後、特にOT内部のセグメンテーションをどう分けるかという設計や、セグメンテーションのポリシーをどう維持するかといった運用の部分で課題も多いことでしょう。
加島氏: セグメンテーションを細かく分けるほどリスクは低下しますが、利便性も低下します。また、セグメント間の通信ポリシーを変更するたびに人間の承認を求めると柔軟に変更できず、業務がうまく回りません。しかし現場で勝手にこれが変更できるとセキュリティポリシーのそもそもの意味が失われます。運用とセキュリティのせめぎ合いですね。
ファーストステップとして、通信は許可しつつ後からログをいつでも確認できる状態、つまり「アラートを逐一監視するのではなく、毎日ログを確認する」ところから始めてセグメンテーションのあんばいを探るといいでしょう。
より深いセキュリティの知見が必要なら、情報システム部や外部専門家と連携するのは必須です。その際、アラートが挙がった資産は誰が管理しているかなどをひも付ける仕組みを用意しておくと、業務も回りやすいです。
鈴木氏: セグメンテーションをしている顧客は増えてきていますが、ネットワークを複数作ることがセグメンテーションだと誤解しているケースもあります。脅威は最小限・最小単位に封じ込める必要があるので、分けることは大事ですが、分けた後に脅威を止めるファイアウォールが必要です。
加えて運用は非常に重要です。セキュリティ製品からは大量のログが出るため、これを工場現場の作業員に兼務で見てくださいと頼むのはむちゃ振りです。工場現場は「異常があったかどうか」だけに注視してもらい、本格的なアラート解析は本社のセキュリティ部門が担うといったように属人的ではなく、全社で体制を整える必要があるでしょう。
森氏: 当社の工場では非常に細かなセグメンテーションを導入しています。そのおかげで被害を小さな範囲に抑え、事業への影響を最小限にとどめられるメリットを実感しています。しかし工場では頻繁にラインの組み替えが発生するため、その都度ポリシー変更の申請を出してもらう必要があり、厳しい制御の弊害で運用負荷が上がっています。
ただ長年繰り返しセキュリティ対策の重要性やメリットを伝えることで「生産現場でのセキュリティはこういうものだ」と理解が得られて、文化が醸成されるという良い面もあります。とにかく繰り返してめげずに進めることが大事です。
「OTはゼロトラストの逆方向へ」 AIの使いどころとその前にやるべきこと
小泉氏: 最後のテーマは「AI時代、予防と事故対応をどうつなぐ」です。AIによってサイバー攻撃が激化している今、OTセキュリティでも侵害を想定した対策が急務です。
フォーティネットは、米国立標準技術研究所(NIST)の「サイバーセキュリティフレームワーク(CSF) 2.0」をベースにOTネットワーク内での資産可視化、セグメンテーションなどの予防措置と、インシデント検知や自動対応、復旧・事業継続といった事後対応を組み合わせたアプローチを推奨しています。では、AIによって特に事後対応はどう変わるのでしょうか。
 OTセキュリティでもサイバーハイジーンとサイバーレジリエンスは重要になる。参加者アンケートでは「特定・防御・検知・対応・復旧で、どの領域を強化すべきか」と聞いたが「検知」が最も多い回答となった(出典:フォーティネット登壇資料)《クリックで拡大》
鈴木氏: 検知や復旧部分でAIを使うのはいいことですが、人材育成も含めたそれに対応できる体制を整えるのが先です。AIを使ったセキュリティ運用を、工場現場か本社の情報システム部門・セキュリティ部門のどちらが担うかで、押し付け合うケースを見たことがあります。
森氏: 当社もAIの活用を試行していますが、OTセキュリティの現場で検知や特定、復旧方法までを全面的にAIに提案してもらうのはまだ早いでしょう。AIは誤りを含んだ回答を出すため、過検知・誤検知が多発すれば現場の負荷は減りません。最終判断を委ねるのではなく、より良い検知の仕組みを模索する中で試してみるのがいい使いどころです。
加島氏: AIを怖がるだけでなくうまく防御に使うのが大事です。当社もこれからですが、AIを使えばOTネットワーク内のアセットの状態を、個々のリソース単位だけでなくネットワークの面として捉え、思わぬ抜け道がないかどうかを洗い出してリスクを低減できるでしょう。
ちなみに最近、「OTネットワーク内もゼロトラスト化すべき」という意見を見かけますが、やはりOTをインターネットにつなぐことにはリスクがあると私は考えています。境界防御やセグメンテーションによって侵害されるまでの時間を稼ぐことが現状有効な対策であり、OTはゼロトラストの逆方向に行くと予測しています。
小泉氏: AIは便利ですが、デジタル空間に情報源がない現場の肌感覚や常識までは分かりません。AIの特性を理解しながらうまく付き合う必要があります。どちらにせよ守るべき情報の特定、セグメンテーション、異常検知といった対策を愚直に、着実に進めるのがOTセキュリティの一番の近道でしょう。皆さん本日はありがとうございました。
きれいごとではない“泥臭い部門連携”が一つの解になる
今回の議論でも節々に出ていたが、OTセキュリティでより根深いのは“工場を守る責任を誰が担うのか”という「組織」の問題だと感じた。
工場は生産を止めたくない。IT部門はネットワークやシステムを安定させたい。セキュリティ部門はリスクを抑えたい。それぞれの目標の違いは理解できるが、異常が起きたとき、危険性を判断する人と、生産への影響を判断する人、設備を止める権限を持つ人が別々になれば、責任の押し付け合いも起こり得る。実態は責任を逃れたいというより、判断に必要な情報と権限が組織の境界をまたいでいることにあるのだろう。
この状態を解消するには工場側とIT・セキュリティ側が歩み寄るための“共通のゴール”が必要になる。一つの手掛かりになるのが議論にもあった災害BCP(事業継続計画)だ。どの設備を優先して復旧するのか、誰が判断するのかという既存のBCPの考え方をサイバーリスクにも適宜当てはめれば、セキュリティを「ITの問題」ではなく「生産をどう継続するか」という共通の課題として経営層も巻き込んで捉えられるはずだ。
重要なのは、OTを理想的な環境に作り替えることではない。変えられない設備や運用を前提に、誰がリスクを判断し、どこまで許容し、異常時にどう動くのかを部門横断でそれぞれがジブンゴト化して決めることだ。その判断を支えるために、可視化やログ、検知、セグメンテーションといった技術が生きてくる。OTセキュリティの「泥臭さ」とは、最新技術の導入ではなく、こうした現実を引き受けることなのかもしれない。
関連リンク
Copyright © ITmedia, Inc. All Rights Reserved.
提供:フォーティネットジャパン合同会社
アイティメディア営業企画/制作:@IT 編集部/掲載内容有効期限:2026年11月18日
関連リンク
 ITmediaはアイティメディア株式会社の登録商標です。