

|
|
|
 BOOK Preview


3.3 イベントソース
イベントソースとは、<イベントログに書き込むプログラム>の名前、またはそれに相当する名称のことを指します。
別の言い方をすると、「イベントログにイベントを記録したのはどのプログラム?どのコンポーネント?どのモジュール?」を明確にするために、<イベントログにイベントを記録するプログラム>の開発元が決めた名前がイベントソースということになります。
|
このイベントソースの名前は、イベントログ全体を通して重複は許されません。(専門的な用語で表現すると、「イベントソースの名前空間は、イベントログ全体で共有されている。」となります)。
具体的に言いますと、あるイベントソースのイベントがアプリケーションログに書きこまれているとすると、そのイベントソースからのイベントは常にアプリケーションログにしか現れません。つまり、そのイベントソースからは、システムログやセキュリティログには書き込まれることはありません。
■セキュリティログのイベントソース
セキュリティログには、OSの「セキュリティの監査」の仕組みが提供しているいくつかのコンポーネントやサービスのイベントソースが登録されています。
この「セキュリティの監査」の仕組みについては、10章で詳しく説明します。
■システムログのイベントソース
システムログには、OSのカーネル、デバイスドライバ、OS関連のシステムプロセス、OS関連のサービスなどのイベントソースが登録されています。
■アプリケーションログのイベントソース
アプリケーションログには、上記のセキュリティログとシステムログで扱われない、いろいろなイベントソースが登録されています。
|
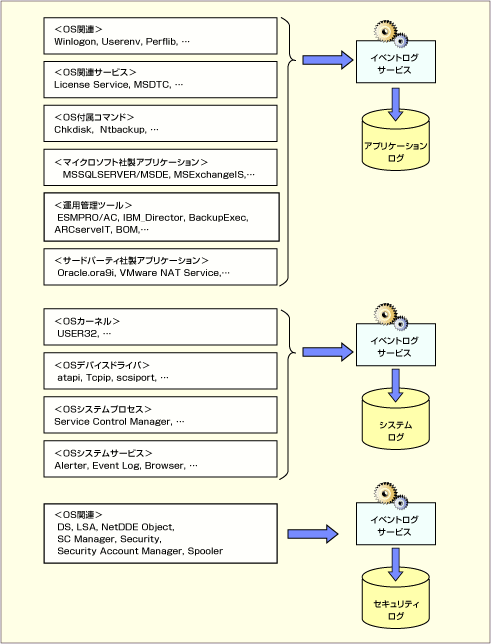 |
| 図3.4 ログファイルに関連づけられたイベントソース |
3.4 イベント
それぞれの事象(イベント)に関する情報は、イベントログの中のイベントログレコードとして格納されます。このイベントログレコードのことを、一般に「イベント」と呼んでいます。これは、イベントログを使用する管理者にとって、イベントログに格納されているこの「イベント」は、実際の事象(イベント)の情報そのものを指すからです。時には、「イベントログに入っている情報」という意味で「イベントログのエントリ」と呼ぶこともあります。イベントは、次のような情報で構成されています。
■イベントタイプ(種類)
情報(Information)、警告(Warring)、エラー(Error)、成功の監査、失敗の監査の5つのうち、いずれかになります。
■イベントが作成された日付と時刻
■イベントがイベントログに書き込まれた日付と時刻
■イベントソース
「サーバー管理者のためのイベントログ運用の基本」の2.3章にて解説
■イベントカテゴリ(分類)
イベントソースの開発元が定義した分類(カテゴリー)で、イベントソース毎に定義されるものです。
分類が定義されていないイベントソースも多く存在します。Windows 2000までは、セキュリティログ以外でほとんど使われていませんでしたが、Windows Server 2003からシステムログやアプリケーションログで積極的に使われるようになりました。
■イベントID
このイベントIDと、イベントソース、イベントタイプ(種類)で、全ての事象(イベント)が識別できます。
■ユーザー
事象(イベント)が発生した際のユーザーアカウント名です。イベントソースの開発元が、ユーザーアカウント名が必要と判断した場合にのみ使用されます。
■コンピュータ
事象(イベント)が発生したコンピュータです。
■イベントの詳細(説明)
発生した事象(イベント)の内容やその事象(イベント)の重要性を示す説明文です。イベントソースの開発元が定義した説明文と、発生した事象(イベント)から取得した情報で構成されます。
■イベントの付加データ
発生した事象(イベント)から取得したバイナリの情報です。この情報は、そのイベントソースに関するプロフェッショナルな技術者が利用するものです。
|
3.5 イベントログの設定
イベントログでは、次の設定項目をもっています。この設定はレジストリに保存されます。通常これらの設定は、イベントビューアを通して参照、変更されます。
■ログサイズの設定
イベントログの種類ごとに最大ログサイズを定義します。設定可能な値は、64KB-4194240KB(4GB)です。
■ログ サイズが一杯になったときの動作の選択
・必要に応じてイベントを上書きする
・指定日数経過後、イベントを上書きする
・イベントを上書きしない(手動でログを消去)
このイベントログの設定の決め方や注意事項などについては、別途、6.1章で詳しく触れています。
3.6 ネットワークを介した分散システムでの利用
イベントログは、ネットワークを通して接続された他のWindowsコンピュータからも利用できます。
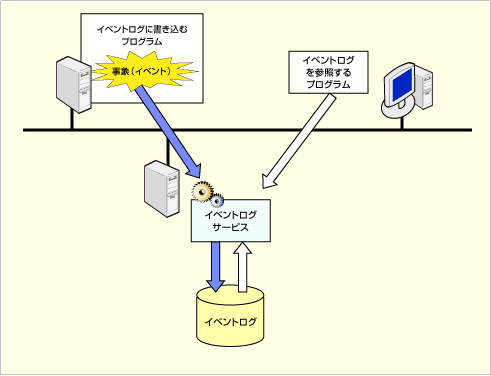 |
| 図3.5 リモートからのイベントログの利用 |
3.7 イベントログのセキュリティ
イベントログの内容を参照したり、記録したりすることは、どのユーザーでもできる訳ではありません。
当然セキュリティ上の約束事があります。
| ログファイルの種類 | アカウント |
アクセス権
|
||
| 読み込み | 書き込み | 削除 | ||
| アプリケーションログ | LocalSystem |
○
|
○
|
○
|
| Administrator |
○
|
○
|
○
|
|
| ServerOperator |
○
|
○
|
○
|
|
| World |
○
|
○
|
||
| システムログ | LocalSystem |
○
|
○
|
○
|
| Administrator |
○
|
○
|
○
|
|
| Server Operator |
○
|
○
|
||
| World |
○
|
|||
| セキュリティログ | LocalSystem |
○
|
○
|
○
|
| Administrator |
○
|
|
○
|
|
| Server Operator |
|
|
|
|
| World |
|
|
|
|
 |
||||
| イベントログのセキュリティ | ||||
ここでちょっと、上の表にでてくるアカウントについて説明しましょう。
■LocalSystem
このLocalSystemアカウントは、サービスで使用される特殊なアカウントで、そのコンピュータで全てのことが行える強力な権限を持っています。
■Administrator
そのコンピュータのAdministrator、もしくはAdministratorsグループに所属するアカウントです。そのコンピュータの全ての管理業務を行える権限を持っています。
■Server Operator
Active Directoryドメインコントローラにのみ、予め組み込まれているアカウントグループです。ドメインに所属するサーバーの運用管理業務を行える権限を持っています。
■World
Guestアカウントを含まない、全てのアカウントを指します。
ちょっと聞きなれないアカウントですが、マイクロソフト社の技術資料にこのように記載があったので使用しました。我慢してください。
イベントログのセキュリティの表を見ると、セキュリティログのセキュリティが一番厳しく、管理者権限がないと参照(読込み)できませんし、イベントの記録(書き込み)は(セキュリティの監査の)情報は、悪意のある侵入者が進入した痕跡が含まれる為、その痕跡を消されないように高いセキュリティレベルをもっています。
一方、アプリケーションログはどんなアカウントでも参照し、イベントを記録することができます。これは、そのコンピュータを利用するアプリケーション全てがイベントログを使用できるようにするためです。
システムログは、その中間で、誰もが書き込めませんが、参照は誰でもできます。
3.8 イベントログとイベントビューア
普通イベントログに関する書籍や技術解説書では、イベントビューアの中心としたイベントログの説明が一般的です。
この章では、あえてイベントビューアを中心に置かずイベントログを説明してみました。この狙いは、イベントログの仕組みとしての機能と、<イベントログを参照するプログラム>のひとつであるイベントビューアの機能を明確に区別して理解していただきたかったからです。
この区別が明確でないと、イベントビューア以外の<イベントログを参照するプログラム>を使用する時に混乱の原因となるからです。
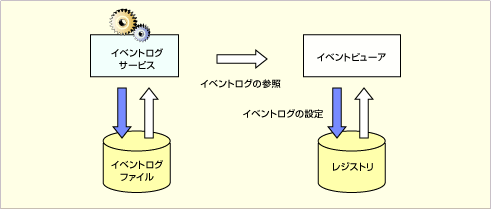 |
| 図3.6 イベントログとイベントビューア |
|
 |
| INDEX | ||
| サーバー管理者のためのイベントログ運用の基本 | ||
| 第3章 イベントログとは? | ||
| 3.1 イベントログの基本的な仕組み/3.2 イベントログの種類 | ||
 |
3.3 イベントソース/3.4 イベント/3.5 イベントログの設定/3.6 ネットワークを介した分散システムでの利用/3.7 イベントログのセキュリティ/3.8 イベントログとイベントビューア | |
 |
||
 |
「BOOK Preview」 |
- Azure Web Appsの中を「コンソール」や「シェル」でのぞいてみる (2017/7/27)
AzureのWeb Appsはどのような仕組みで動いているのか、オンプレミスのWindows OSと何が違うのか、などをちょっと探訪してみよう - Azure Storage ExplorerでStorageを手軽に操作する (2017/7/24)
エクスプローラのような感覚でAzure Storageにアクセスできる無償ツール「Azure Storage Explorer」。いざというときに使えるよう、事前にセットアップしておこう - Win 10でキーボード配列が誤認識された場合の対処 (2017/7/21)
キーボード配列が異なる言語に誤認識された場合の対処方法を紹介。英語キーボードが日本語配列として認識された場合などは、正しいキー配列に設定し直そう - Azure Web AppsでWordPressをインストールしてみる (2017/7/20)
これまでのIaaSに続き、Azureの大きな特徴といえるPaaSサービス、Azure App Serviceを試してみた! まずはWordPressをインストールしてみる
 |
|
|
|
|

注目のテーマ
Windows Server Insider 記事ランキング
転職/派遣情報を探す


