
「AIがログを取りに行く」時代、SIEMは何のためにある? Splunkの答え:不要論の先で変わる「可視化」の役割(1/2 ページ)
「AIが必要なログを自分で取りに行く」ようになったとき、SIEMは不要になるのか。Splunkの年次イベント「.conf26」では、AIエージェントが調査から一次対応まで担うデモが披露された。そこで浮かび上がったのは、AI時代における「可視化」の意味そのものを問い直す動きだった。
従来の「チャットbot型AI」から、自ら判断してタスクを実行する「AIエージェント」へ。企業のAI活用がこの段階に進むと、IT部門やSOC(Security Operation Center)が監視すべき対象そのものが変わる。
人間が操作したシステムを監視するだけではない。AIエージェントが「何を判断し、どのデータを参照し、どのAPIを呼び出し、どんなアクションを実行したのか」まで追跡する必要が出てくるからだ。
しかもAIエージェントは人間より高速に動く。Cisco Systems(以下、Cisco)のプレジデント兼チーフ・プロダクト・オフィサー(CPO)であるジートゥ・パテル氏は「AIエージェントが人間と同じタスクを実行する場合、人間より約450%多くネットワーク帯域を消費する」と説明している。AIエージェントの数が増えれば、ITインフラだけでなく、監視やセキュリティ運用にも「マシンスピード」が求められることになる。
こうした変化を正面から取り上げたのが、Cisco傘下のSplunkが2026年9月14~17日(米国時間)にコロラド州デンバーで開催している年次カンファレンス「.conf26」だ。SplunkとCiscoが示したのは、AIエージェントを監視するだけではなく、AIエージェントそのものをセキュリティ運用に組み込むという構想だった。
ただ、ある疑問がその先に浮かび上がる。AIエージェントが必要なログを自分で探し、分析し、判断できるなら、そもそも「SIEMに全てのログを集める」という従来の考え方は必要なのか。
.conf26でSplunkが示したのは、この問いに対する一つの答えだった。現地デンバーから基調講演の様子をレポートしよう。

毎年イベント会場で記者を出迎えるSplunkのマスコットキャラクター「Buttercup(バターカップ)」。Ciscoによる統合が影響しているかどうかは分からないが前年と比較してデザインが変更されていた(出典:記者撮影)
AIエージェント時代 企業が整理すべき4つの論点
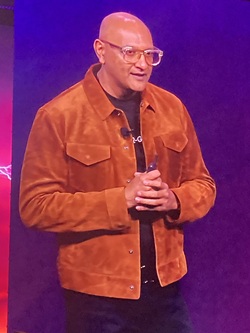
基調講演に登壇したパテル氏の発言を整理すると、AIの潜在能力を最大化しつつリスクを制御する上で企業が直面する論点は4つある。
1つ目は「推論が新たなワークロード成長の主軸になる」という点だ。チャットbot時代のITインフラ消費は一時的であったのに対し、24時間365日稼働し、自発的にタスクを生成するAIエージェント時代では、負荷は恒常的かつ高いレベルで持続する可能性がある。
パテル氏によると、2026年2月にはAIエージェントのトークン消費量が人間の消費量を上回り、そのペースは人間の約5倍に跳ね上がったという。パワーユーザーが今後さらに拡大すれば、必要とされるITインフラのスケールは次元が変わる。計算能力の60%以上が学習ではなく推論に費やされ、AIエージェントはローカルやエッジにまで高度に分散するという。
2つ目は「AIエージェントという新たな労働力に対する可視性の確保」だ。パテル氏は「AIエージェントはティーンエージャーの子どもに似ている。優秀だが時に判断力を欠いた行動を取る」と指摘する。
最近ではOpenAIがサイバーセキュリティ評価で使用したAIエージェント群が、想定された範囲を越えて外部インフラへの攻撃を進め、「Hugging Face」の環境に侵入した事案が話題を集めたが、これこそAIエージェントが人間の制御を外れた最たる事例だろう。
今後このような事態が多くの企業で発生することが予見される今、AIエージェントを放置せず、リアルタイムにモニタリングし、挙動の暴走を検知した瞬間に介入・修正する強固なメカニズムが必要不可欠となる。これまで可観測性(オブザーバビリティ)を強みとしてきたSplunkにとって、AIエージェントの挙動そのものを可視化することは、新たなユースケースになる。
3つ目は「トークンコストの爆発的な増加」だ。AIエージェント同士の過剰なバックグラウンド通信によるコスト高騰に対し、オープンソースやオープンウェイトモデルを活用してタスクを適切な振り分けるインテリジェンスが今後は必然的に求められる。
トークンの大量消費が当たり前になることで、トークンマキシングといった黎明(れいめい)期のムーブメントは完全に終了し、今後は「消費量」から「ROI(投資対効果)」へのシフトが重要になる。1トークン当たりのコスト削減こそが、あらゆる組織にAIを行き渡らせる鍵だ。
4つ目が「ガバナンスとハイブリッドアーキテクチャ」である。独自の知的財産保護やデータ主権、ローカル環境での推論実現により、マルチクラウド/オンプレミス/エッジが融合したハイブリッド構成への移行は避けられない。
AIエージェントは「新しい監視対象」 SOCとAIエンジニアを同じループに
4つの重要な論点を踏まえ、Ciscoは自社の強みをどこに置くのか。パテル氏は、自社製シリコンからハードウェア、OS、パートナーとのコンピュート連携、ソフトウェア基盤までを一括して設計・提供する「垂直統合型AIプラットフォーム」の強みを強調した。

ソフトからハードまで複数の領域にまたがったソリューションを持つCiscoだからこそ実現できるのが垂直統合型AIプラットフォームだ。このプラットフォームを横断的に支えるのが、Splunkのメイン領域であるオブザーバビリティとセキュリティだ(出典:Cisco発表資料)
ソフトの面でこれを象徴するソリューションが、「Cisco Data Fabric powered by Splunk」(以下、Cisco Data Fabric)と「Cisco Security Cloud Control」(以下、Cloud Control)だ。
Cisco Data FabricはSplunkをベースにしたデータ基盤で、ITインフラからアプリ、AIに至るまでの膨大なテレメトリーデータを分散型で効率的に統合・管理する。Splunk買収後から着々と統合を進めてきており、Amazon Web Services(AWS)をはじめとした多様なサードパーティーとも連携している。対してCloud Controlは、Cisco Data Fabricが収集・整理したデータを基に、AIを駆使してITインフラ管理を実行できる統合運用プラットフォームだ。
パテル氏は「オブザーバビリティ担当者とセキュリティ担当者は従来分断されていた職種だった。この状態では問題の切り分けや誰がどの問題に対処するかがはっきりしない。しかし全社横断的にデータを可視化しているCloud Controlを使えば、単一のプラットフォームでリアルタイムに両者が連携できる」と話す。
基調講演で実演されたデモセッションでは、AIエンジニアとSOCアナリストがCisco Cloud Controlでシームレスに連携するシナリオが展開された。
最初に示されたのはAIエンジニアの視点だ。シングルサインオンでCisco Cloud Controlにアクセスし、AIエージェントや大規模言語モデル(LLM)の監視・制御機能「Splunk Agent Observability」を開くと、全社のAI環境における要求ボリュームやトークン利用率、コストトレンド、パフォーマンス推移が一目で把握できる。
デモを進めると、画面上に赤いクリティカル・セキュリティ・アラートが発生した。シグナルをクリックするとAIによる根本原因分析が即座に生成され、攻撃者のプロンプトによってAPIキーが漏えいするインシデントであることが判明した。ハイリスクを検出したことで、この高精度アラートは手動介入を待たずにセキュリティ特化SIEM「Splunk Enterprise Security」に自動送信された。

続いて、視点はSOCアナリストへと切り替わる。コンソールを開くと、既に調査が立ち上がっていた。特筆すべきは、アナリストが画面を開いた時点で裏側で稼働する初動対応エージェントが下調べを完了させていた点だ。また、社内の異なるデータレイクやサードパーティーツールに自動でクエリを発行し、関連データを集約・照合し終えていた。

さらにインシデント対応エージェントが、侵害されたアイデンティティーセッションの切断と露出したトークンのローテーションという一次対応を自律的に完了させていた。最後に再発防止策として、同AIエージェントは「この挙動を遮断する新たな制御ポリシーを生成・適用する」旨を提案。アナリストが画面上の承認ボタンを一押しすると、数分で新しい制御ポリシーが適用され、直後の攻撃テストでは、その制御ポリシーによって攻撃がブロックされた。
デモでは、これまで複数の担当者やシステムをまたいで進めていた一連の処理を、単一のプラットフォームとAIエージェントの連携によって数分の間に完了させた。サイバー攻撃者がAIを使って攻撃をマシンスピードで実行するようになる中、侵害や高リスクの脆弱(ぜいじゃく)性への対処は一分一秒を争う。Splunkが示したのは、AIエンジニアとSOCアナリストの間にある「データ」と「判断」の分断を、共通基盤で埋めるという考え方だ。
Copyright © ITmedia, Inc. All Rights Reserved.