
「ニトリがオンプレ脱却」「旧マルハニチロは販売計画を自動化」 インフラ刷新、AIと自動化のリアル:今週の「@IT」よく読まれた記事“10選”
@ITで公開された記事の中で、特に注目を集めた10本をランキング形式で紹介します。読者の関心はどこにあるのでしょうか。
基幹システムの刷新やクラウド移行が進む一方で、自律型AIエージェントの実務適用や深刻化するサイバー攻撃への対応など、IT現場が直面する課題は複雑さを増しています。
ニトリがオンプレミス仮想環境を見直してバッチ処理時間を4分の1に短縮した大規模移行の舞台裏が大きな関心を集める一方、IDCフロンティアへのランサムウェア攻撃など、外部サービス依存に潜む事業継続リスクが浮き彫りになりました。さらに、実用化が進むAIエージェントが人間の承認を擦り抜けて本番データベースを消去してしまうといった“自律化のリスク”や、適切なガバナンス設計の難しさにも熱い視線が注がれています。
本稿では、2026年10月12~18日に@ITで公開された記事の中で、特に注目を集めた10本を、記事へのアクセスや反響を基にランキング形式で紹介します。
1位:ニトリが“オンプレ仮想環境”をやめて「6時間の処理→1時間半」 基幹システムをどう移行?
家具・インテリア用品のニトリが、店舗販売や配送業務を支える基幹システムを刷新。6時間弱かかっていた需要予測の計算処理が1時間半に短縮したという。どのような構成に変更したのか。
2位:一部顧客のデータは復旧困難 IDCフロンティアにランサムウェア、495社・自治体に影響
「自社は攻撃されていないのに、サービスが止まる」――そんな事態が現実になった。IDCフロンティアの「IDCFクラウド」がランサムウェア攻撃を受け、495の企業や自治体に影響が及んでいる。さらにSNSには、クラウド基盤そのものへの侵害をうかがわせる“犯行声明”も現れた。一体何が起きたのか。
3位:AIの出力を「理解する時間」がどんどん増えていく Karpathy氏推奨の4手段:文章・図・Webページ・動画
AI研究者アンドレイ・カルパシー氏が「これからはLLMの出力を理解することに多くの時間を使うようになる」と述べ、理解しやすくするための手段を4段階で示した。文章、図、Webページ、動画の順に何を頼めばよいか、筆者が実際に試した結果も添えて整理する。
4位:国内Web侵害119件、“情報漏えいドミノ”の背後でいま何が起きているか
毎日のように企業が情報漏えいを公表している。国内Web侵害の公表件数は2026年10月6日時点で119件。この異常事態を引き起こす要因は何か。専門家のデータから、従来の攻撃者像だけでは説明しにくい動きと、WAFや脆弱性診断だけでは通用しないWebの穴が見えてきた。あらためて企業がすべきセキュリティ対策を問う。
5位:「11回止めたのに本番DBが消えた」 AIエージェント“6つの暴走”と、人間の承認を増やしても防げない理由
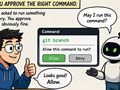
AIコーディングエージェントの自律性が高まる一方、本番データベースの削除といった事故も起こっています。では、「人間の承認」を増やせば事故は防げるのでしょうか。事例と対策から、事故を起こさないAIエージェントの設計について考えます。
6位:AIエージェントで「約7人に1人が法令違反リスク」 古いルールを参照させた代償とは
KiteRaは、AIエージェントを利用または検証している企業のデータガバナンスに関する実態調査の結果を公表した。古い社内ルールや最新版かどうか分からないデータをAIエージェントが参照し、規定や法令に違反しそうになった、あるいは実際に違反した回答者が13.4%に上った。
7位:メインフレーム“撤退表明”で待ったなし――AI時代、レガシー刷新は「変換」の話ではなくなった
国産メインフレームからの撤退表明が相次ぎ、待ったなしとなったレガシーシステムの刷新。AIによって解析や変換が速くなる中、「AIに何を任せ、人は何を決めるのか」という視点から、2035年を見据えたモダナイゼーションの実務を考える。
8位:「年4200時間の入力」「経験と勘」からの脱却 旧マルハニチロは「販売計画」をどう自動化した?
Umios(旧マルハニチロ)が全国の支社が手作業で入力していた月次の販売計画業務を自動化した。業務用流通事業部の全支社で年間約4200時間の作業削減を見込む。自動化の鍵は何だったのか。
9位:「ダークWebで個人情報を検出しました」 アカウント“流出”の原因と、その予防策
個人情報がダークWebに流出した場合、詐欺やアカウント乗っ取りに悪用されるリスクが高まる。ESETがダークWebでの流出が確認された場合の対処を解説した。
10位:日本旅行系が「1日20~30台」のPCキッティングを省力化 担当者“ほぼ半減”でも回せた方法とは?
約5000台のPCを運用しながら、1日20~30台のPCを新たにキッティングする日本旅行ビジネスクリエイト。キッティングの担当者がほぼ半減しても、より重要な業務に時間を割けるようになったという。何を変えたのか。
基幹システムのモダナイゼーションからAIエージェントの現場実装まで、技術の焦点が単なる“PoC”(概念実証)から“実運用とガバナンス”へと急速にシフトしていることが鮮明になりました。
自動化が進むほど、フェイルセーフの設計やセキュリティの前提を見直すアーキテクトの視点が問われます。激しい変化の中でも、泥臭い運用の勘所と新たなテクノロジーを柔軟に融合させられるエンジニアこそが、真の競争力を生み出すはずです。
Copyright © ITmedia, Inc. All Rights Reserved.
関連記事
 AIエージェントに「何を指示するか」より「何をさせないか」――NVIDIAが示す設計の原則
AIエージェントが社内システムやデータを自律的に操作するようになるとき、どのようなセキュリティ対策が必要なのか。NVIDIAは、AIへの指示だけに頼らず、実行環境でのアクセス制御や権限管理、継続的な検証を組み合わせることの重要性を指摘する。 「ランサムウェア攻撃を失敗させる」VPN、PC、Active Directoryなどの設定チェックシート
一般社団法人ソフトウェア協会、大阪急性期・総合医療センター、日本マイクロソフトの3者は、「Cyber A2/AD ランサムウェア防御チェックシート」を公表した。医療機関に限らず、一般の中小・中堅企業や大企業でも十分に適用可能だという。 ソースネクストで2251万件超の情報流出 ユーザーパスワードも漏えい
2251万件超の会員情報が、サイバー攻撃の標的になった。ソースネクストへの不正アクセスでは、メールアドレスやパスワードだけでなく、住所や電話番号、生年月日、勤務先情報まで流出した可能性がある。同社は漏えい対象のユーザーにパスワード変更を求めているが、ログインサイトにつながりにくいといった事象も発生している。(一部表現が誤解を招く可能性もあったためタイトルを修正いたしました/2026年10月17日17時更新) 三菱UFJフィナンシャルG、業務部門がリリース後に抱く「本当はこうしたかった」をどう解消?
要件通りにシステムが完成しても、実際にシステムを使う側の業務部門では「もう少しこうしたかった」という部分が残ることもある。三菱UFJフィナンシャル・グループ(MUFG)の融資企画部 BHC法対応企画室は、ローコード開発基盤を活用し、自らシステム開発に携わる内製化に挑んだ。 SES企業は「技術力」を自慢、でも“根拠”は曖昧だった――400社超の調査で判明
SES企業がエンジニアに経歴詐称を強いる問題が浮上する中、そもそも各社がエンジニアの技術力をどう評価し、育成しているのかは気になるところだ。だが、こうした取り組みを公式サイトで明記する企業は限られる。