特集:ID・パスワードから始める「引き算」のセキュリティ
「特集:ID・パスワードから始める「引き算」のセキュリティ」の連載記事一覧です。

特集:ID・パスワードから始める「引き算」のセキュリティ(4):
セキュリティ製品やルールを増やすほど、安全になるとは限らない。むしろ現場の負担が増え、基本的な対策まで形骸化することもある。では、何を減らし、何を残すべきなのか。開発者とセキュリティ担当者が共有すべき「5つの設計原則」を軸に、「引き算」のセキュリティを開発現場へ落とし込む方法を考える。
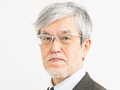
特集:ID・パスワードから始める「引き算」のセキュリティ(3):
「パスワードの平文保存」や「トークンの誤公開」など、なぜ「やってはいけないこと」は繰り返されるのか。Webセキュリティの専門家・徳丸浩氏にその真因と「足し算セキュリティ」のわな、バズワードに惑わされず自組織の「真のリスク」を洗い出すためのアプローチを聞いた。

特集:ID・パスワードから始める「引き算」のセキュリティ(2):
「高額な製品を導入すれば安心だ」――そんな日本のセキュリティ信仰は、構造的にズレているのかもしれない。攻撃者エコシステムが拡大し、勢いを増す中、セキュリティ担当者はわざわざ不利な戦場で戦わされている。東京大学 先端科学技術研究センターの西尾素己氏が、認証情報保護に関する新たな視点と、防御側が「絶対的に優位」に立てる“左側”の戦場について明かした。

特集:ID・パスワードから始める「引き算」のセキュリティ(1):
ランサムウェアや情報漏えいが相次ぐたび、「攻撃が高度化した」という言葉が繰り返される。しかし現場を取材すると見えてくるのは別の現実だ。製品を増やすほど運用は複雑になり、重要なアラートを見逃し、基本対策は後回しになる――。企業を本当に危険にしているのは攻撃者なのか、それとも自ら作り上げた「複雑さ」なのか。その構造をひもとく。
編集部からのお知らせ

アイティメディアでは、2026年8月31日(月)~9月7日(月)にオンラインセミナー「Security Week 2026 夏」を開催します。JR西日本やぐるなびなど各社のセキュリティ知見を盛り込んだセッションを予定しています。どうぞ、ご参加ください。
注目のテーマ
 ITmediaはアイティメディア株式会社の登録商標です。