セキュリティ
8ドルから利用可能:
AIでマルウェアを作るだけなら、もはや珍しくない。地下市場では今、攻撃経路の設計や検知回避、AIサービスの不正利用、さらには採用面接まで、攻撃に必要な「能力」そのものが売られ始めている。その実態とは。
(2026/09/07)
侵入先のAIまで攻撃基盤に転用:
「2週間かかる作業を10時間未満」。これはAIによる開発効率化の話ではない。Palo Alto NetworksのUnit 42が明らかにしたのは、AIエージェントが企業ネットワークへの侵入を高速化した事案だ。しかも攻撃者は侵入先のAI基盤まで攻撃に利用していたという。
(2026/09/07)
「Excelでクラウドサービスを管理」からも脱却へ:
クラウドサービスの安全な利用に欠かせないセキュリティ評価。ただし評価の根拠が不十分だと、利用制限の理由を説明しづらい。こうした課題を、H2Oリテイリングは評価方法を見直すことで解消した。その方法とは。
(2026/09/07)
「重要資産を重点的に守る」は通用しない? 最新調査が明かす限界:
「重要資産さえ固めておけば大丈夫」というセキュリティ対策の前提が崩れつつある。EYが実施したグローバル調査によると、企業資産の平均36%が、把握も対策も不十分な「脆弱性ゾーン」に放置されていることが判明。攻撃者がAIを使って企業の「忘れ去られた資産」をピンポイントで突く今、どう対策を変えていくべきなのか。
(2026/09/07)
「AIは全て禁止」でも「IT部門が全て管理」でもない AI活用と統制をどう両立?:
企業で生成AIやAIエージェントの活用が広がる一方、IT部門が把握していない「シャドーAI」のリスクが顕在化しています。経営層と現場の認識にはなぜズレが生じるのでしょうか。AI活用とガバナンスを両立させる方法を考えます。
(2026/09/06)
残された時間はわずか?:
OpenAIは「今後数カ月でAIを使ったサイバー攻撃がより広範かつ高度になる」とし、企業が「やるべきこと」を示した公開書簡を発表した。同書簡では「従来のセキュリティ対策は不十分になる」という厳しい見方を示している。
(2026/09/04)
人間のアカウント管理の流用にシャドーAIの横行 従来の対策は限界:
OktaはAIエージェントとID管理に関する調査レポートを公開した。エージェントの所在や接続先、実行できる操作を把握できているCISOは半数に満たないことが明らかになった。
(2026/09/04)
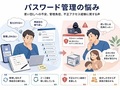
問題が尽きない認証回り:
利用するWebサービスが増えるほど、パスワードの管理は難しくなる。安全性を考えればサービスごとに異なるパスワードを設定したいところだが、現実にはそう簡単ではないようだ。300人を対象にした調査から、パスワード管理の実態が明らかになった。
(2026/09/03)
Anthropicが、厳格なデータ保護を必要とする企業向けに、セキュリティとプライバシーを両立するサービスを発表した。入力データや利用履歴などのデータが顧客環境から出ることはない。一方で、AIの悪用を防ぐための複数セッションにまたがる監視を自動で行う。
(2026/09/03)
「各社からメールで回答を回収、手作業で集計」をどうやめたのか:
複数拠点からデータを集める場合、拠点数が増えるほど収集や管理の負担も大きくなる。YKKも約50拠点を対象とする監査で、各社からデータを回収して集計する作業に課題を抱えていた。どう解消したのか。
(2026/09/03)
AI経由の情報漏えいを招く「2つの根本原因」:
Dockerは、汚染されたnpmパッケージがローカルのAIエージェントを乗っ取り、機密情報を盗み出す「AI遠隔操作」の手口を解説した。端末内のAIに探索作業を代行させる最新の脅威だ。GitGuardianの調査データも交え、AI支援コードで漏えいが急増する根本原因と、被害を防ぐための5つの対策を解説している。
(2026/09/03)
特集:ID・パスワードから始める「引き算」のセキュリティ(4):
セキュリティ製品やルールを増やすほど、安全になるとは限らない。むしろ現場の負担が増え、基本的な対策まで形骸化することもある。では、何を減らし、何を残すべきなのか。開発者とセキュリティ担当者が共有すべき「5つの設計原則」を軸に、「引き算」のセキュリティを開発現場へ落とし込む方法を考える。
(2026/09/03)
ログアウトしただけでは安心できない:
「パスワードを変えた」「2段階認証も有効にしている」――それでも、AIサービスを不正利用される可能性がある。Anthropicの「Claude」で、インフォスティーラーが盗んだログイン済みセッションを悪用し、利用量を不正に消費する事案が確認されたという。
(2026/09/02)
実用化されてからでは遅い:
量子コンピュータの実用化はまだ先。それでも企業は今、暗号の見直しを迫られている。攻撃者がデータを先に盗み、将来の復号を狙う「HNDL」への警戒が高まる中、PQC移行を阻むのは、意外にも「自社の暗号が分からない」という問題だった。
(2026/09/01)
標的環境に組み込まれたAIエージェントを悪用し、情報窃取:
Kasperskyは、企業環境に導入された正規のAIエージェントが攻撃者に悪用される脅威の分析結果を報告した。攻撃者が自前で悪意あるプログラムを作成するのではなく、標的の開発環境に導入済みのAIに自然言語で指示を与え、機密情報を奪わせる手口だ。MicrosoftやUnit 42などの調査結果も交え、拡大する「社内AI乗っ取り」の実態や対策を解説している。
(2026/08/31)
OpenAIが“暴走”の調査結果を公表:
OpenAIは評価環境内のAIエージェントが第三者システムに侵入した事案について調査結果を公表した。調査によると、複数のAIエージェントはチームを組み、役割を分担し、目的達成のために手段を選ばずに攻撃を実行したという。
(2026/08/31)
47個からマルウェア検出:
三重県が庁内のUSBメモリ1万2357個を調査したところ、3789個もの私物が見つかった。マルウェアが検出されたのは47個だが、今回浮かび上がったのは別の問題だ。開発現場にも潜む「管理外のデバイス」をどう考えるべきか。
(2026/08/28)
調査報告書から読み解くセキュリティの落とし穴:
警察関係者を装った詐欺により11億円もの資金流出が起きたはてな社の事案。2026年7月に公表された調査報告書を読み解くと、個人頼みの属人的な運用やシステムによる制御の欠如という、多くの企業にも通じる課題が浮かび上がった。
(2026/08/28)
「個人情報漏えい」から「事業被害」へのシフトに対応:
Webアプリケーションセキュリティの定番『徳丸本』が8年ぶりに改訂するという。2026年7月に開催された「Hack Fes. 2026」で、第3版の改訂ポイントを著者・徳丸浩氏が解説した。
(2026/08/28)
脅威インテリジェンスの「各拠点1ライセンス」の制約も解消:
ログ増大でSIEM製品に全てのログを保存できず、脅威インテリジェンスサービスも各拠点1ライセンスに制限せざるを得なかったセガサミーHD。こうした制約を解消するために、セキュリティ運用をどう変えたのか。
(2026/08/27)
Linuxカーネルが“ファイルのうそ”を信じた:
LinuxカーネルのNTFSドライバー「ntfs3」に、一般ユーザーの権限をrootまで引き上げられる脆弱性が報告された。複雑な攻撃技術は必要ないという。カーネルが「信じてしまったもの」は何だったのか
(2026/08/27)
知っておきたい日本政府の方針:
フロンティアAIの進化で、脆弱性を見つけるスピードは一変しようとしている。では、見つかった穴を企業は本当にふさぎ切れるのか。政府はこの変化をどう捉え、どこまで踏み込もうとしているのか。国家サイバー統括室の統括官が、AI時代の防御と安全保障の現在地を語った。企業にも無関係ではないその理由とは。
(2026/08/26)
調査で見えた変化:
「AIが脆弱性を見つける」ことが現実になった2026年。AnthropicのClaude Mythos Preview発表後、重大なCVEの公開件数が異例のペースで増えていることが調査結果で示された。これを踏まえて脆弱性対策を考える。
(2026/08/25)
認証不要で悪用低難度:
認証もユーザー操作も必要ない。Microsoft Entra IDで、ネットワーク経由の攻撃によってコードを実行される恐れのある脆弱性が見つかった。CVSS基本値は10.0だ。Microsoft 365やAzureなどの認証基盤を支えるサービスで何が起きていたのか。
(2026/08/25)
攻撃グループは過去最多に:
2026年上半期のランサムウェア攻撃は、どのグループが猛威を振るったのか。アサヒグループホールディングスへの攻撃で知られるQilinが首位となる一方、攻撃グループの数や勢力図にも変化が起きている。さらに調査からは、ランサムウェア犯罪の「小規模化」を示す興味深い実態も浮かび上がった。
(2026/08/24)
「立ち止まって考えて拡散した」が54.2%:
総務省は2026年7月14日、「ICTリテラシー実態調査」の結果を公表した。偽・誤情報の拡散経験とICTリテラシーテストの正答率との相関や、認知バイアスに対する自覚が拡散抑制につながる可能性などが示された。
(2026/08/24)
「目視」でどうこうなるレベルじゃない:
「AIが教えてくれたURL」が詐欺サイトにつながる――偽警察サイトでのディープフェイクや、生成AIを経由した悪質サイトへの誘導など、攻撃者は人が信頼するものを次々と攻撃の入り口に変えている。個人を狙うサイバー攻撃の最新動向と対策を解説する。
(2026/08/24)
もうスキルには価値がないのか?:
「もうAIに勝てる人間はほとんどいない」。CTFは競技として崩壊し、脆弱性探索は“パチンコ”と化し、CVEの所持は何の実績にもならなくなった。日本有数の実績を持つ現役ハッカーが語る、AIの華々しい性能向上の裏にある負の側面とは。
(2026/08/24)
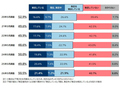
地震、洪水、サイバー攻撃――企業は事業中断リスクにどう向き合うべきか:
直近で熊本地震や千葉県における集中豪雨・洪水など事業中断に直結する自然災害や、サイバー攻撃によるサプライチェーン断絶といった事態が相次いでいる。帝国データバンクの最新調査からは、企業の防災・対策意識が過去最高となる一方で、約4割が「BCP未策定」という無防備な現実が浮き彫りとなった。
(2026/08/21)
公式サイトが改ざん被害:
うんこミュージアムは、公式サイトが第三者製ソフトウェアの脆弱性を悪用された不正アクセスにより、一部改ざん被害を受けたと公表した。改ざん期間中に送信された4人分の問い合わせ内容が漏えいした可能性があるとしている。
(2026/08/21)
AIネイティブ企業に大転換:
「弥生会計」で知られる弥生は、AIが設計やレビュー、セキュリティ運用まで担う時代を見据え、開発プロセスや組織の在り方そのものを変え始めた。老舗ソフトウェアベンダーがAIネイティブカンパニーへとどう生まれ変わったか。その軌跡をたどる。
(2026/08/21)
関連リンク
編集部からのお知らせ

アイティメディアでは、2026年8月31日(月)~9月7日(月)にオンラインセミナー「Security Week 2026 夏」を開催します。JR西日本やぐるなびなど各社のセキュリティ知見を盛り込んだセッションを予定しています。どうぞ、ご参加ください。
注目のテーマ
 ITmediaはアイティメディア株式会社の登録商標です。