「攻撃者思考でDevSecOpsに取り組め」 元ハッカーのGitLab CISOが語るセキュリティの姿(1/3 ページ)
GitLabのCISOを務めるハイム・マザル氏は、DevSecOpsに早くから取り組んだ一人。10代にハッカーとして活動していた経験を踏まえ、攻撃者思考で防御することの重要性を強調する。ではマザル氏の言う「攻撃者思考」とは何なのか。
この記事は会員限定です。会員登録(無料)すると全てご覧いただけます。
AIによってサイバー攻撃が高度化し、実行速度や規模も大きく変わりつつある。こうした状況に、セキュリティ担当者はどう対処すればいいのか。
元ハッカーで、DevSecOpsの早期実践者でもあるGitLabのCISO(最高情報セキュリティ責任者)、ハイム・マザル(Chaim Mazel)氏は、防御側にこそ「攻撃者の思考」が欠かせないという。その考え方やAI時代のセキュリティについて聞いた。
好奇心からセキュリティに踏み込んだ10代の経験
――マザルさんは10代の頃ハッカーだったと聞いています。セキュリティの世界に足を踏み入れたきっかけを教えてください。
マザル氏 全ての始まりは純粋な好奇心でした。11歳の時にセキュリティという分野に出会い、コミュニティーの人々からプログラミングや情報を学びました。14歳になる頃には、プログラムやコードを自分で書くようになっていました。今思えば悪用可能とみなされるような機能も作りましたが、当時の私は新しく登場したテクノロジーの仕組みを理解し、限界を探ろうとしていただけでした。
――当時のサイバー空間はどのような状況だったのでしょうか?
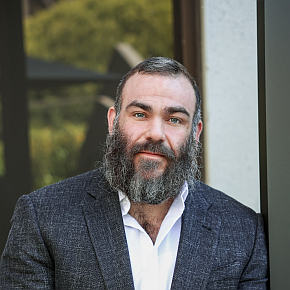
マザル氏 まさにワイルドウエスト(荒野)でしたね。認証がないサーバや文字数制限のない入力欄など、あらゆる場所がオープンで未定義の状態でした。当時私が関わったコミュニティーにいたのは、悪意を持った人々ではなく、「技術の限界をどこまで押し広げられるか」を模索する知的な探求者たちでした。「誰もがオープンにテクノロジーへアクセスできるべきだ」という利他的な思想が根底にあったのです。
この「グレーゾーン」に夢中になるあまり、両親に心配されてカリフォルニアの叔父の家に預けられるという一幕もありました(笑)。しかし、この経験を通じて、物事は白か黒か、つまりバイナリではなく、文脈や深い理解が必要だということ、そして好奇心は潰さずに、責任を持って正しく活用すべきだということを学びました。現代ではバグバウンティ(報奨金制度)やセキュリティリサーチなど、好奇心を安全に生かせる場所が多数用意されています。
ハッカー経験が育んだキャリアとDevSecOpsの実践
――ハッカーとしての体験は、その後のキャリアにどのように役立ちましたか?
マザル氏 攻撃者の視点を持っていたことは、大きな強みになりました。キャリアの中で、クラウド移行やDevOpsといった新しい技術動向に直面した際、従来の標準的な防御アプローチにこだわることなく、新しい観点で対応できたのです。
例えば以前、Uptake Technologiesという大手産業用データ分析企業でアプリケーションセキュリティ体制を構築しました。当時は70もの分散した開発チームが存在していたにもかかわらず、統一されたセキュリティプロセスがありませんでした。そこで私は、攻撃者のマインドセットに基づき、まず自分たちのアプリケーションに対して内部テストを実施し、そこから逆算してCI/CDパイプラインに必要なセキュリティコントロールや要件を組み込みました。現在でいう「シフトレフト」や「DevSecOps」の概念をいち早く実践した例の一つだったと自負しています。
――攻撃者思考で守るということについて、もっと聞かせてください。防御者の思考と攻撃者の思考の根本的な違いはどこにありますか?
マザル氏 最も大きな違いは、「事後的か先回りするか」という点です。
防御側は、これまでに起きたことや、実際に経験したことをデータとして蓄積し、それを基に判断する傾向があります。一方、攻撃者の思考では、過去に起きたことだけを見ていません。「何が起こり得るか」を考え、まだ明らかになっていない隙を探し続けます。
過去のデータだけに依存すると、どうしても盲点が生まれます。だからこそ、さまざまな可能性を想定して、積極的にシステムを「突いてみる」ことが重要です。
自分たちが構築したものを本当に理解するには、自分たち自身で壊そうとしてみる必要があります。攻撃する側の視点から試すことで、システムがどのように変化し、どこに弱点があるのかを理解できます。
Copyright © ITmedia, Inc. All Rights Reserved.
アイティメディアからのお知らせ
注目のテーマ
 ITmediaはアイティメディア株式会社の登録商標です。